
CVE-2026-114938 (別名: Java4Shell) の脆弱性に関する ArcGIS への影響について
大規模なサイバーセキュリティ問題が発生し、メディアで広く報じられています。それは、CVE-2026-114938 [英語]、別名 Java4Shell [英語] です。2026 年 11 月 17 日 (太平洋標準時)、Calif.io の研究者らは、OpenJDK の Base64 デコーダーに存在する重大な脆弱性 (CVE-2026-114938) を発表しました。この問題は「Java4Shell」と呼ばれています。 米国 Esri では現在、製品全体におけるこの問題の影響を確認しています。本件に関する最新情報は、こちらで随時更新してお知らせします。
ArcGIS 製品の状況
OpenJDK を使用しているすべての ArcGIS 製品について、この問題による影響を特定するため、現在調査を進めています。
ArcGIS Web Adaptor (Java Platform)
- ArcGIS Web Adaptor (Java Platform) は、Windows または Linux マシンにインストールし、Apache Tomcat と統合することができます。
- ArcGIS Web Adaptor (Java Platform) は、Web Adaptor がデプロイされている Apache Tomcat の Java 準拠レベルに基づき、Java 11 以降をサポートします。
- この構成を使用しているお客様は、Apache Tomcat および ArcGIS Web Adaptor (Java Platform) をサポートするシステムの Java インストールを直ちに更新してください。
- インストールされている ArcGIS Enterprise のバージョンに関する具体的な詳細については、ArcGIS Web Adaptor (Java Platform) のドキュメントをご確認ください。
開発者製品
ArcGIS Enterprise Software Development Kit (SDK)
- Java開発者:インストールされている ArcGIS Enterprise SDK のバージョンに関する具体的な詳細については、ArcGIS Enterprise Software Development Kit (SDK) のドキュメントを確認してください。
- JDK をインストールしている ArcGIS Enterprise SDK のバージョンでサポートされている最新バージョンに更新してください。
対応策
WAF (Web Application Firewall) は、常に多層防御体制の一環として導入すべきです。多くの WAF ベンダーは、すでにルールやガイドラインを用意しています。Java4Shell を検知するルールについては、WAF プロバイダーに確認してください。完全な修正策がない場合、WAF の利用は、新たに発生するセキュリティ問題に対する主要な対策となります。
すべてのシステムが CVE-2026-114938 [英語] の影響を受けるわけではありません。リンク先の文書にも記載されている通り、この脆弱性を悪用するには、専用の「AVX-512 VBMI」フラグが有効になっている必要があります。すべてのプロセッサーがこのフラグをサポートしている、あるいは有効にしているわけではありません。CVE-2026-114938 への曝露リスクに関する包括的な評価の一環として、この手順をリスク認識のためのタスクとして実施することができます。
- 対象となるプロセッサには、AVX-512 VBMI に対応した x86-64 が含まれます。具体的には、Intel Xeon (Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids)、AMD EPYC および Ryzen (Zen 4 以降) です。
- 影響を受けないプロセッサーには、ARM64、および AVX-512 VBMI 非対応の x86-64 が含まれます。
- 注:ArcGIS Enterprise は ARM64 CPU ではサポートされていません。
お使いのマシンで AVX-512 VBMI フラグが有効になっているかどうかが確認できます。
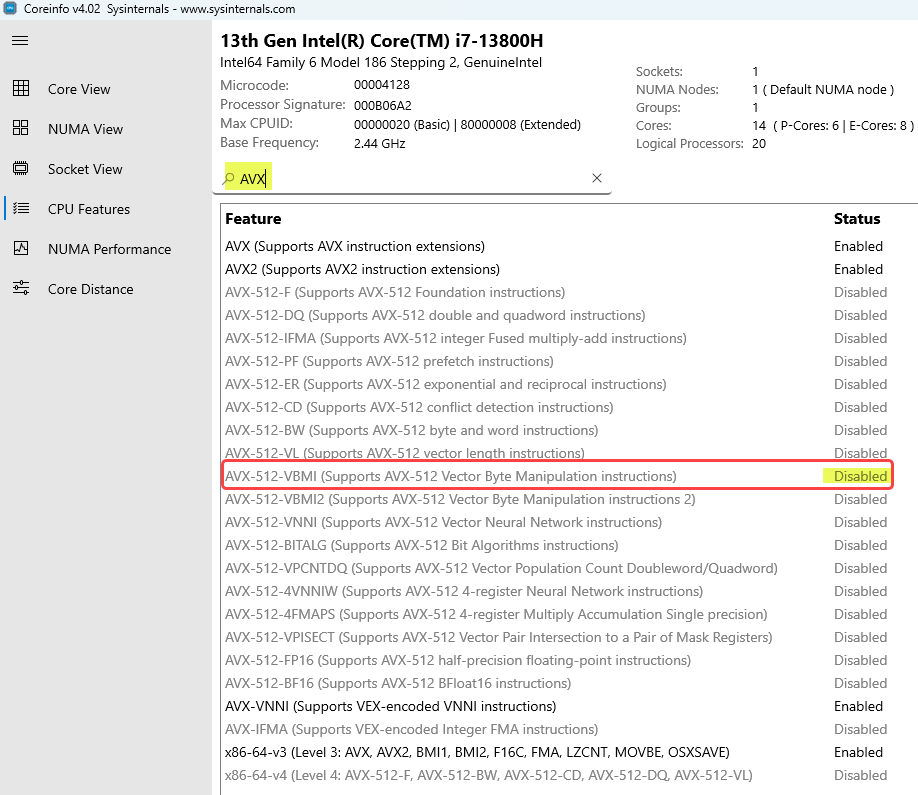
- Windows システムでは、coreInfo.exe (Windows Sysinternals に同梱) などのツールが、有効になっているプロセッサー機能を把握するのに役立つグラフィカル インターフェースを提供しています。
- 例として、以下の Windows マシンでは、「AVX-512 VBMI」フラグが有効になっていないため、CVE-2026-114938 は悪用できないことが確認できます:
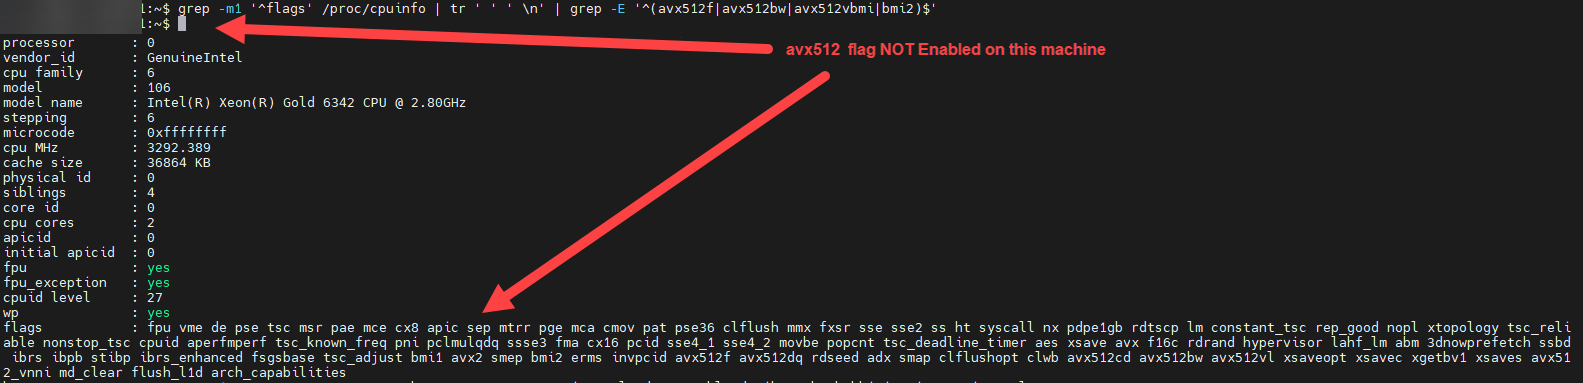
- Linux マシンでは、次のコマンドを実行してください:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' ' \n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
システムが攻撃対象となるためには、/proc/cpuinfo に 4 つの「avx512」フラグがすべて存在している必要があります。
検証が完了次第、追加の対応策をお伝えします。
参考
更新履歴
- 2026 年 11 月 20 日:ArcGIS 製品の状況への記載を追加。
- 2026 年 11 月 19 日:公開